
Niebezpieczne routery D-Link
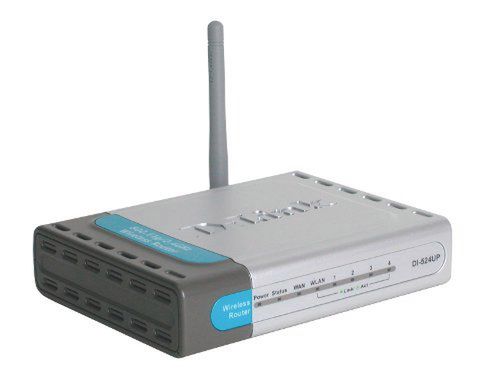
Jak wynika z informacji zamieszczonych na stronie firmy SourceSec Security Research, wiele routerów sprzedawanych od 2006 roku przez firmę D-Link ma nieprawidłową implementację protokołu HNAP (Home Network Administration Protocol). Lokalni i zewnętrzni napastnicy są dzięki temu w stanie uzyskać uprawnienia administratora oraz zmieniać parametry sieci (m.in. konfigurację TCP/IP, hasło administratora i konfigurację WLAN)
Źródło zdjęć: © D-Link